Meziroční růst o 65 %, nově dokáže krást e-maily a maskovat se před odhalením. Počet uživatelů napadených během prvních sedmi měsíců roku 2021 nebezpečným bankovním trojanem QakBot dosáhl celosvětově čísla 17 316. Ve srovnání se stejným obdobím roku 2020 se jedná o nárůst o 65 %, což dokazuje, že tato hrozba je pro uživatele internetu stále nebezpečnější. Rapidní růst počtu případů přiměl analytiky společnosti Kaspersky podrobněji prozkoumat aktualizace a nejnovější verze tohoto trojského koně.
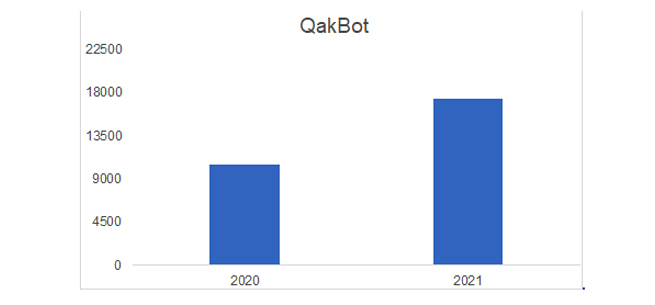
Počet uživatelů bezpečnostních řešení společnosti Kaspersky, kteří se setkali s trojanem QakBot: prvních sedm měsíců roku 2020 vs. prvních sedm měsíců roku 2021 (Zdroj: Kaspersky Security Network)
Pokud bankovní trojské koně úspěšně infikují napadený počítač či jiné chytré zařízení, umožňují kyberzločincům krást peníze z účtů on-line bankovnictví a elektronických peněženek obětí – proto jsou považovány za jeden z nejnebezpečnějších typů malwaru. QakBot byl identifikován již v roce 2007 jako jeden z mnoha bankovních trojanů. V posledních letech však jeho tvůrci přidali mnoho vylepšení, čímž se tento trojský kůň stal jedním z nejsilnějších a nejzákeřnějších v této kategorii malwaru.
Dokáže poznat, že běží ve virtuálním prostředí
Kromě funkcí, které jsou pro bankovní trojské koně typické, jako je například keylogging nebo krádež cookies, hesel a přihlašovacích údajů, byly do posledních verzí QakBotu začleněny funkce a techniky umožňující zjistit, zda běží ve virtuálním prostředí. To je často využíváno bezpečnostními řešeními a specialisty na boj proti malwaru k identifikaci škodlivého softwaru podle jeho chování. Pokud nyní malware zjistí, že běží ve virtuálním prostředí, může pozastavit podezřelou činnost nebo zcela přestat fungovat, aby nebyl odhalen. Kromě toho se QakBot snaží chránit před analýzou a odhalením ze strany odborníků a automatizovaných nástrojů.
Další novou a neobvyklou funkcí, kterou výzkumníci společnosti Kaspersky zaznamenali v posledních verzích QakBotu, je jeho schopnost krást e-maily z napadeného počítače. Tyto e-maily jsou později využívány v různých kampaních založených na sociálním inženýrství proti uživatelům v seznamu e-mailových kontaktů oběti.
Produkty Kaspersky trojan QakBot blokují
„Není pravděpodobné, že by QakBot se svou činností v dohledné době přestal. Tento malware je průběžně aktualizován a aktéři hrozeb, kteří za ním stojí, neustále přidávají nové schopnosti a upravují jeho moduly, aby spolu s krádeží informací maximalizovali svoje příjmy. Již dříve jsme zaznamenali, že se QakBot aktivně šířil prostřednictvím botnetu Emotet. Tento botnet byl na počátku letošního roku zlikvidován, ale s ohledem na počty pokusů o infekci, které oproti loňskému roku vzrostly, našli aktéři stojící za QakBotem nový způsob šíření tohoto škodlivého softwaru,“ říká Haim Zigel, analytik malwaru ve společnosti Kaspersky.
Bezpečnostní řešení společnosti Kaspersky úspěšně detekují a blokují všechny známé verze bankovního trojského koně QakBot. Více informací o trojanu QakBot najdete na webu Securelist.com.
Chcete-li se ochránit před finančními hrozbami jako je QakBot, zvažte následující doporučení bezpečnostních expertů společnosti Kaspersky:
· Neklikejte na odkazy ve spamových zprávách ani neotevírejte dokumenty, které jsou k nim připojeny.
· Používejte internetové bankovnictví s vícefaktorovým ověřováním.
· Ujistěte se, že je veškerý váš software aktualizován – včetně operačního systému a všech softwarových aplikací (útočníci využívají pro průnik do zařízení bezpečnostní díry v běžně používaných programech).
· Používejte důvěryhodné bezpečnostní řešení, které vám pomůže zkontrolovat bezpečnost navštívené URL adresy, a otevírejte všechny stránky v chráněném kontejneru, abyste zabránili krádeži citlivých údajů (například finančních informací).